この記事では、タグ管理でSplunkタグを構成し、Splunkインターフェイス内でTealium Digital Analytics Appを構成する方法について説明します。
タグの追加
タグ管理のタグマーケットプレイスでは、さまざまなタグを提供しています。詳細については、タグの管理を参照してください。
Splunkタグは、マーケットプレイスのビッグデータカテゴリにあります。
以下のフィールドを構成します。
- タイトル:デフォルトのタイトルは
Splunkです。タグインスタンスを識別するためのわかりやすいタイトルを入力できます。 - サーバー:このフィールドには、アカウントとプロファイルに関連付けられたAmazon S3バケットのロケーションパス名があらかじめ入力されています。
カスタムサーバーにデータを送信する場合を除き、このサーバー構成を変更しないでください。
- マッピングを必須にする:この構成では、送信するデータポイントを指定できます。
- データレイヤー全体を送信する場合は、デフォルト構成のいいえを選択します。
- マッピングしたデータポイントのみを送信する場合は、はいを選択します。
ロードルールの適用
ロードルールは、このタグのインスタンスをいつ、どこでロードするかを決定します。デフォルトのロードルールは、すべてのページでロードです。このタグを特定のページでロードするには、該当する条件を指定して新しいロードルールを作成します。
タグインスタンスのマッピングを無効にしている場合は、データマッピングに進まないでください。代わりに、完了をクリックしてタグの構成を完了します。
データソースのマッピング
以下の手順は、マッピングを必須にするをはいに構成した場合にのみ必要です。
- タグ構成ウィンドウで、次へをクリックするか、データマッピングタブを選択します。
- データソースドロップダウンから、マッピングするデータソースを選択します。
- 宛先を選択ボタンをクリックします。
- このタグにはマッピングツールキットがないため、マッピング先となるカスタム宛先変数を作成する必要があります。カスタム宛先テキストフィールドにカスタム変数を入力します。GETリクエストに対してブラウザーが課す文字数制限を超えないよう、短い変数を使用することをお勧めします。
- + 追加をクリックして、カスタム宛先変数を追加します。
- 閉じるをクリックして、タグ構成ウィンドウに戻ります。
- 宛先をさらに追加するには、手順3~5を繰り返します。
- 次に、完了をクリックしてタグ定義を保存するか、キャンセルをクリックしてタグを追加せずに終了します。
Splunkとの統合
統合プロセスを開始する前に、アカウントマネージャーに連絡して、プロファイル用のAmazon Web ServicesキーIDとシークレットキーをリクエストしてください。
Amazon S3 Add-on(Splunkコネクター)のインストール方法
- http://apps.splunk.com/app/1664/のSplunk Appsサイトに移動し、Tealium Digital Analytics Appをダウンロードします。この処理中に、コネクターに必要なアプリファイル(
*.tarまたは*.tgz)がダウンロードされます。
ダウンロードページにアクセスするには、Splunk管理者からアカウント認証情報を取得してログインする必要があります。
- Splunkを起動して、アカウントにログインします。
- 画面左上のAppsをクリックします。ドロップダウンメニューからManage Appsをクリックします。
- 次の画面で、Install App From Fileボタンをクリックします。Upload app画面が開きます。
- Choose Fileボタンをクリックし、コンピューターからダウンロードしたアプリファイルを選択してアップロードします。
Splunk Add-on for AWSへのS3入力の追加
実装手順については、以下のSplunkの記事を参照してください。
http://docs.splunk.com/Documentation/AddOns/released/AWS/S3
Splunkインスタンスのデータ入力の構成
- Splunkインターフェイスの右上にあるSettingsをクリックします。ドロップダウンメニューからData Inputsをクリックします。
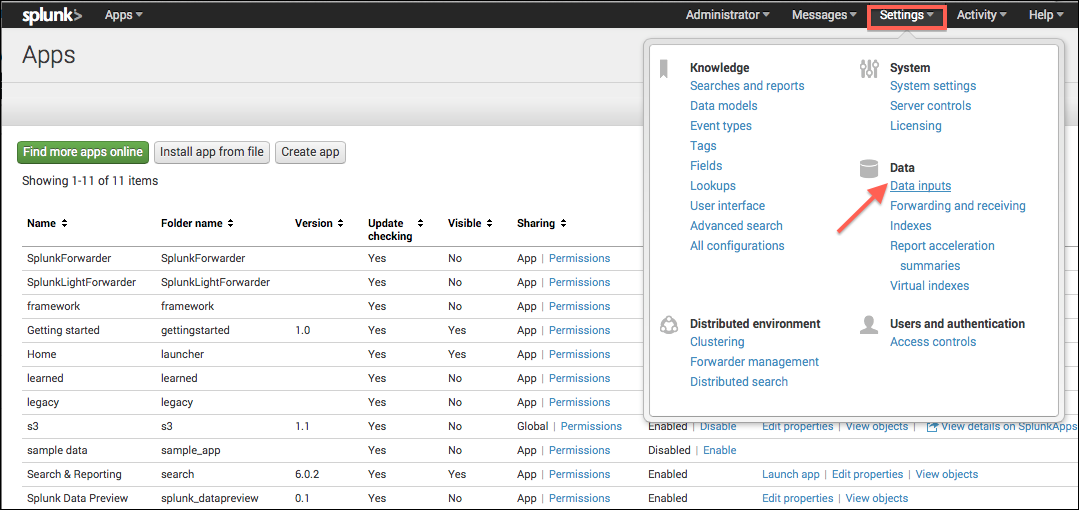
- Amazon S3をクリックします。次の画面で、Newをクリックして新しい構成を作成します。

- Add new画面で、S3認証情報を入力します。
- 「Resource name」フィールドに、uconnectサーバーのパス名を入力します(「タグの構成」を参照)。
uconnectのパス名にaccount.nameが含まれている場合は、.を/に置き換え、uconnect.tealiumiq.com/account/nameに変更します。 - キーIDとサーバーキーを、それぞれのフィールドに入力します。
- Saveをクリックします。これでSplunkとの統合は完了です。
最終更新日 :: 2026年November月10日