この記事では、Tealiumのサーバーサイドデータ収集用にファーストパーティドメインを構成する方法について説明します。
サーバーサイドのデータ収集では、構成時に選択したリージョンのTealiumエンドポイントにドメイン証明書が構成され、保存されます。選択したリージョンがプロファイルのリージョンと異なる場合、イベントデータと訪問データはファーストパーティドメインのリージョンで収集され、プロファイルに構成されているリージョンへ転送されます。
Tealiumのサーバーサイドデータ収集用にファーストパーティドメインを構成するには、次の手順を実行します。
- 管理メニューで、ファーストパーティドメインをクリックします。
- サーバーサイドデータ収集/DLEで、証明書を構成をクリックします。
- Collectトラフィックの大部分が発生するリージョンを選択します。
- 次のいずれかを選択します。
- Tealium管理:Tealiumが証明書を生成して管理します。
- 自己管理:独自の証明書ファイルを指定します。証明書ファイルの要件と形式については、自己管理証明書を参照してください。
- 自己管理を選択した場合は、次のファイルをアップロードします。
- 証明書(必須)
- 秘密鍵(必須)
- 証明書チェーン(任意)
- ドメインの所有権を検証する次のいずれかの方法を選択します。
- DNS検証
- メール検証
- ドメインを追加セクションで、
https://と末尾のスラッシュを省略してサブドメイン名を入力します。
たとえば、collect.example.comまたはcdp.example.comと入力します。 - 別のドメインを追加するには、+ ドメインを追加をクリックします。
ファーストパーティドメインは、アカウント内のすべてのプロファイルに適用されます。このアカウントで管理する各サイトのサブドメインを入力します。 - Tealiumに指定したドメインの証明書を管理する権限を付与し、これらのドメインを所有および管理していることを証明するため、同意するをクリックしてから、保存をクリックします。
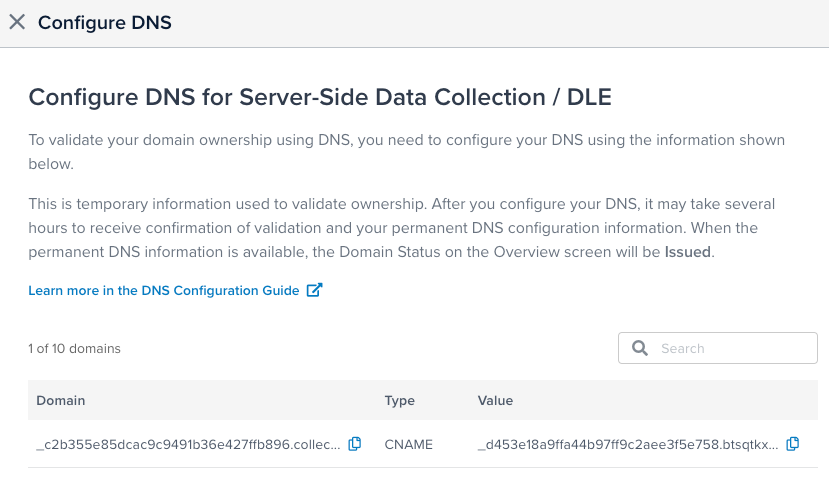
- DNS検証:検証に使用される一時的なCNAMEレコード(ドメインごとに1つ)が表示されます。
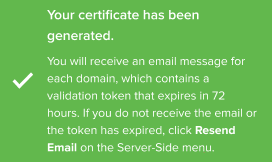
- メール検証:次のメッセージが表示されます。
- DNS検証:検証に使用される一時的なCNAMEレコード(ドメインごとに1つ)が表示されます。
- 検証方法に応じて、次の手順を実行します。
DNS検証:検証用CNAMEレコードをDNS構成に追加し、検証プロセスが完了すると(数時間かかる場合があります)、ドメインの永続的なCNAMEレコードが表示されます。これらの永続的なCNAMEレコードをDNS構成に追加します。
DNS構成には、検証用と永続的なCNAMEレコードの両方を含める必要があります。検証用レコードは、証明書へのドメインの追加時と証明書の自動更新時に使用されます。
メール検証:Amazon Web Servicesから、72時間で有効期限が切れる検証トークンを含むメールがドメインごとに1通送信されます。検証プロセスを完了するには、各ドメインのメールに応答します。メールが届かない場合やトークンの有効期限が切れた場合は、ファーストパーティドメインの概要画面のサーバーサイドメニューで、メールを再送信をクリックします。
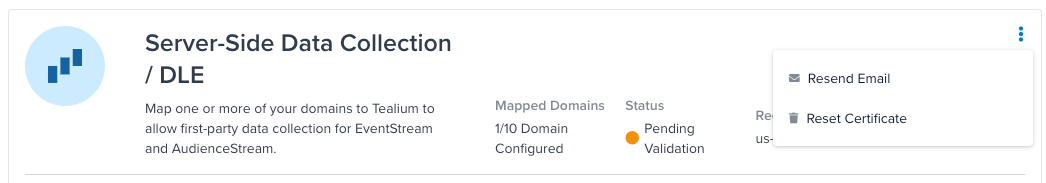
検証の確認
ドメインの検証は72時間以内に行う必要があります。検証期間が終了した場合は、同じドメインの新しい証明書をリクエストしてください。同じドメインについて再度リクエストする場合も、DNS検証レコードは同じです。
ドメイン情報の検証中は、次のメッセージが表示されます。
検証保留中。各ドメインに必要なDNSレコードを追加し、DNSの変更が反映されるまで待機してください。
または
検証保留中。各ドメインに送信された検証メールを確認するか、必要に応じてメールを再送信してください。
ファーストパーティドメインの概要でドメインのステータスが発行済みに更新されると、ドメインを使用できるようになります。その後、Tealium Collectでファーストパーティドメインを使用するようにエンドポイント構成を更新する必要があります。詳細については、エンドポイント構成を更新するを参照してください。
検証の失敗
検証に失敗すると、ドメインのステータスが失敗に変わり、失敗の詳細を示すメッセージが表示されます。
ドメインのDNSでAmazonが認証局として指定されていないため、証明書を作成できませんでした。DNSのCAAレコードにAmazonを追加してから、再試行してください。影響を受けるドメインは「ドメインを管理」で確認できます。
このメッセージが表示された場合は、DNS構成のCAAレコードにAmazonを追加してから、再試行をクリックし、ドメインの検証と証明書の生成を再度実行します。
詳細については、ファーストパーティドメインについてを参照してください。
最終更新日 :: 2026年November月10日